かんたん版:専門用語を使わずに説明しています
ひとことで言うと
企業が抱えるサイバー攻撃のリスクを、AIを使って自動で見つけ出し、対処の優先順位を教えてくれるサービスです。健康診断を受けるように、自社のシステムに「どこか悪いところはないか」を継続的にチェックできます。
何がすごいの?
これまでの脆弱性診断は、膨大な数の警告が出るため、どこから直すべきか判断するのが大変でした。このサービスでは、KDDIのネットワーク運用知識と、セキュリティー専門会社であるラックの経験、そしてKDDI総合研究所のAI技術を統合しています。
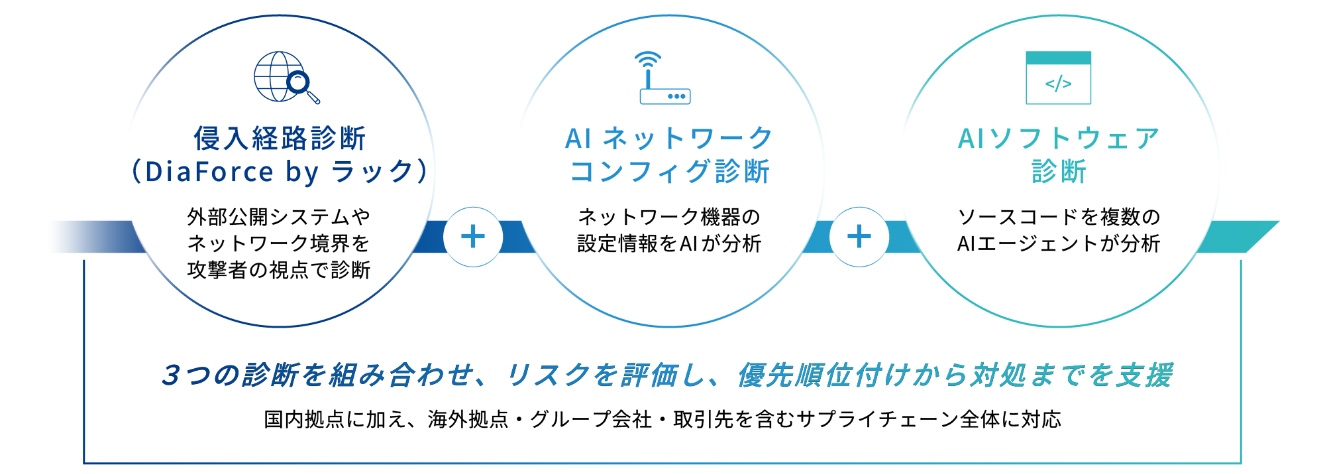
具体的には、以下の3つの層を外側から内側まで横断的に診断します。
- ネットワークの境界(外部から攻撃される入り口)
- ネットワーク機器の設定(設定ミスがないか)
- ソフトウエアのソースコード(プログラムの不備)
これらを組み合わせることで、「単なる警告」ではなく「実際に侵入される危険性が高い場所」を特定し、優先順位をつけて提示してくれます。人間が手作業でトリアージ(優先度付け)をしていた時間を大幅に短縮できるのが大きなメリットです。
自分に関係ある?
IT資産を管理している企業の担当者や、海外拠点を含めたセキュリティー対策に悩んでいる経営層にとって、実務の負担を減らす大きな助けになります。特に、サプライチェーン全体で一定のセキュリティーレベルを保つことが求められている今、グループ会社や取引先を含めたリスク管理を一元化できるのは心強いはずです。
使ってみるには
2026年10月28日から提供が始まっています。まずは「AIネットワークコンフィグ診断」の無償トライアルが用意されており、ネットワーク機器1台を対象に1回無料で診断を試すことができます。期間は2026年12月28日までです。詳細はKDDIの公式サイトから確認できます。
概要
KDDIが提供を開始した「AI脆弱性管理ソリューション」は、企業システムのリスクをAIで自動診断するサービスです。効率的な対策を支援します。
ネットワークからソフトウエアまで横断的にリスクを評価します。優先的に対応すべき課題を明確にします。限られた人員や予算で、国内外の拠点を含むサプライチェーン全体の安全性を高めたい企業にとって、継続的なリスク管理を実現する有効な手段となります。
何が発表された?
KDDIは2026年10月28日、「AI脆弱性管理ソリューション」の提供を開始しました。企業システムやネットワーク機器、ソフトウエアのセキュリティー診断を効率化します。
本ソリューションは、以下の知見や技術を融合させたものです。
- KDDIのネットワーク設計・運用知見
- 株式会社ラックのセキュリティー専門知見
- KDDI総合研究所のAI・セキュリティー技術
単発の診断で終わらせません。継続的な運用サイクルとして実施することで、変化し続けるサイバー脅威に対応します。対象は国内外の企業グループや取引先企業を含みます。サプライチェーン全体で同一水準のセキュリティー管理を実現できることが特徴です。主な診断領域は以下の通りです。
- ネットワーク境界領域(侵入経路診断)
- ネットワーク機器の設定(AIネットワークコンフィグ診断)
- ソフトウエアのソースコード(AIソフトウエア診断)
あわせて読みたいMicrosoft AIコード改修とは?信頼性担保の仕組みと手法→前と何が違う?
3つのレイヤーを横断した包括的な診断
従来の脆弱性診断では、各層が個別に診断されることが多くありました。ネットワーク、ミドルウェア、OS、アプリケーションなどが対象です。システム内部への侵入経路をトータルで可視化するのが困難でした。
本ソリューションでは、これら3つのレイヤーを連携させます。外部からの攻撃者がシステム内部へ到達する経路を可視化します。より実戦的なリスク評価を可能にしています。
AIによる自動トリアージ
膨大な脆弱性情報の中から、どれを優先して修正すべきかを判断する作業を「トリアージ」と呼びます。従来は専門家が多大な時間をかけて行っていました。
本ソリューションでは、AIが自動で優先順位付けを行います。米国CISAの指針である「BOD 26-04」に基づきます。悪用リスクの高い脆弱性を特定します。これにより、限られたリソースを効率的に配分できます。
継続的なリスク管理(CTEM)の実現
一度きりの診断ではありません。攻撃対象領域の把握から対策の優先順位付け、改善までを繰り返します。これを「CTEM(継続的脅威暴露管理)」と呼びます。
システム環境の変化に合わせて、常に最新のリスク状態を把握できます。この点が、従来のスポット的な脆弱性診断と大きく異なります。
数字で見るとどう変わった?
本ソリューションにおける「AIソフトウエア診断」の性能について、KDDI総合研究所による検証結果が示されています。
- 業界標準ベンチマーク「OWASP Benchmark」を用いた検証において、他社AIソリューションと同等以上の性能を達成。
- 2026年9月時点のKDDI総合研究所調べでは、他社AIソリューションと比較して「100%の検出精度」と「最短の処理時間」を同時に達成したと報告されています。
その他の項目については、元記事内で具体的な数値の比較提示はなし。
ライバルと比べてどう?
KDDIの発表によると、本ソリューションは「OWASP Benchmark」を用いた検証で、他社のAIソリューションと同等以上の性能を示しています。
KDDI側の強みは、広範なカバー範囲にあります。単なるソフトウエア診断にとどまりません。ネットワーク機器の設定診断や外部公開資産の侵入経路診断も行います。インフラからアプリまでを網羅します。
一般的なセキュリティーベンダーやクラウド事業者が提供する脆弱性スキャンツールと比較します。KDDIグループが持つ「通信事業者としてのネットワーク運用知見」が統合されている点が特徴です。ネットワーク設定の不備を突く攻撃に対する防御において優位性を持つと考えられます(編集部注)。
料金は?
元記事内では具体的な価格体系の言及なし。ただし、以下の無償トライアルが提供されています。
- 名称:AIネットワークコンフィグ診断 無償トライアル
- 対象:期間中に申し込んだ顧客
- 内容:ネットワーク機器1台を対象に1回まで無償診断
- 期間:2026年10月28日~12月28日
日本で使える?
日本国内で利用可能です。KDDIの国内外の営業・サポート体制を通じて提供されます。申し込みや詳細については、KDDIの公式サイトにある「AI脆弱性管理ソリューション」専用ページから問い合わせを行う必要があります。
自分にはどう関係する?
エンジニアなら
ソースコードの分析やネットワーク設定の不備チェックをAIが自動で行います。手動作業の負荷が大幅に軽減されます。
最新の脅威情報やCISAの指針に基づいて優先順位が提示されます。どの修正から着手すべきかの迷いが減ります。本来のシステム開発や運用に集中できるようになります。
企画・マーケティングなら
セキュリティー対策の遅れは、顧客からの信頼低下やブランド毀損に直結します。本ソリューションを活用することで、サプライチェーン全体で一定水準のセキュリティーを確保できます。
取引先や顧客に対して「安全なシステム環境を維持している」ことを対外的に証明しやすくなります。
経営者・管理者なら
限られた予算と人員の中で、どれを優先的に対策すべきかという経営判断をAIがサポートしてくれます。
国内外の拠点や子会社を含むIT資産全体を可視化できます。ガバナンスを強化し、サイバーレジリエンス(攻撃を受けても回復する力)を向上させることが可能です。
まとめ
今後は、変化し続けるサイバー脅威に対し、いかに継続的にリスクを管理できるかが企業の競争力を左右します。
まずは自社のネットワーク環境がどの程度のリスクを抱えているのか、無償トライアルを通じて現状を把握することから始めてみてください。詳細な申し込み方法はKDDIのニュースリリースに記載されたウェブサイトを確認しましょう。