社内のAIエージェントの権限を、入り口で管理する
AIエージェントは、メールや社内システムなどのツールを自分で呼び出します。今回の方法では、エージェントは1つの入り口にだけ話しかけます。
入り口がOktaの許可証を確かめ、Cedarのルールに合うツールだけを通します。ルールに書いていない操作は、初期設定で止められます。
追加の作業は約90分の見込みです。AWSの料金は、使った分だけ払う仕組みです。
本ページはプロモーションを含みます
AIエージェントのツール権限を、AgentCoreの入り口(Gateway)でまとめて管理する方法です。
要約版:専門用語を控えて説明しています
AIエージェントは、メールや社内システムなどのツールを自分で呼び出します。今回の方法では、エージェントは1つの入り口にだけ話しかけます。
入り口がOktaの許可証を確かめ、Cedarのルールに合うツールだけを通します。ルールに書いていない操作は、初期設定で止められます。
追加の作業は約90分の見込みです。AWSの料金は、使った分だけ払う仕組みです。
この記事は、社内でAIエージェントを動かす開発者とセキュリティ担当者に関係する内容です。
エージェントがツールを使うときの権限を扱います。ツールごとのコードではなく、入り口(Gateway)で一括管理する方法です。AIアプリを普通に使うだけの人には、変わることはありません。
AIエージェントは、AIが自分で手順を決めて、メールや予定、社内のシステムなどのツールを呼び出す仕組みです。Amazon Bedrock AgentCoreは、そのエージェントを作って動かすためのAWSのサービスです。
AWSの公式ブログによると、今回の記事は前回作ったエージェントが土台です。そのエージェントには、Okta(ID管理サービス)の認可の仕組みが備わっています。
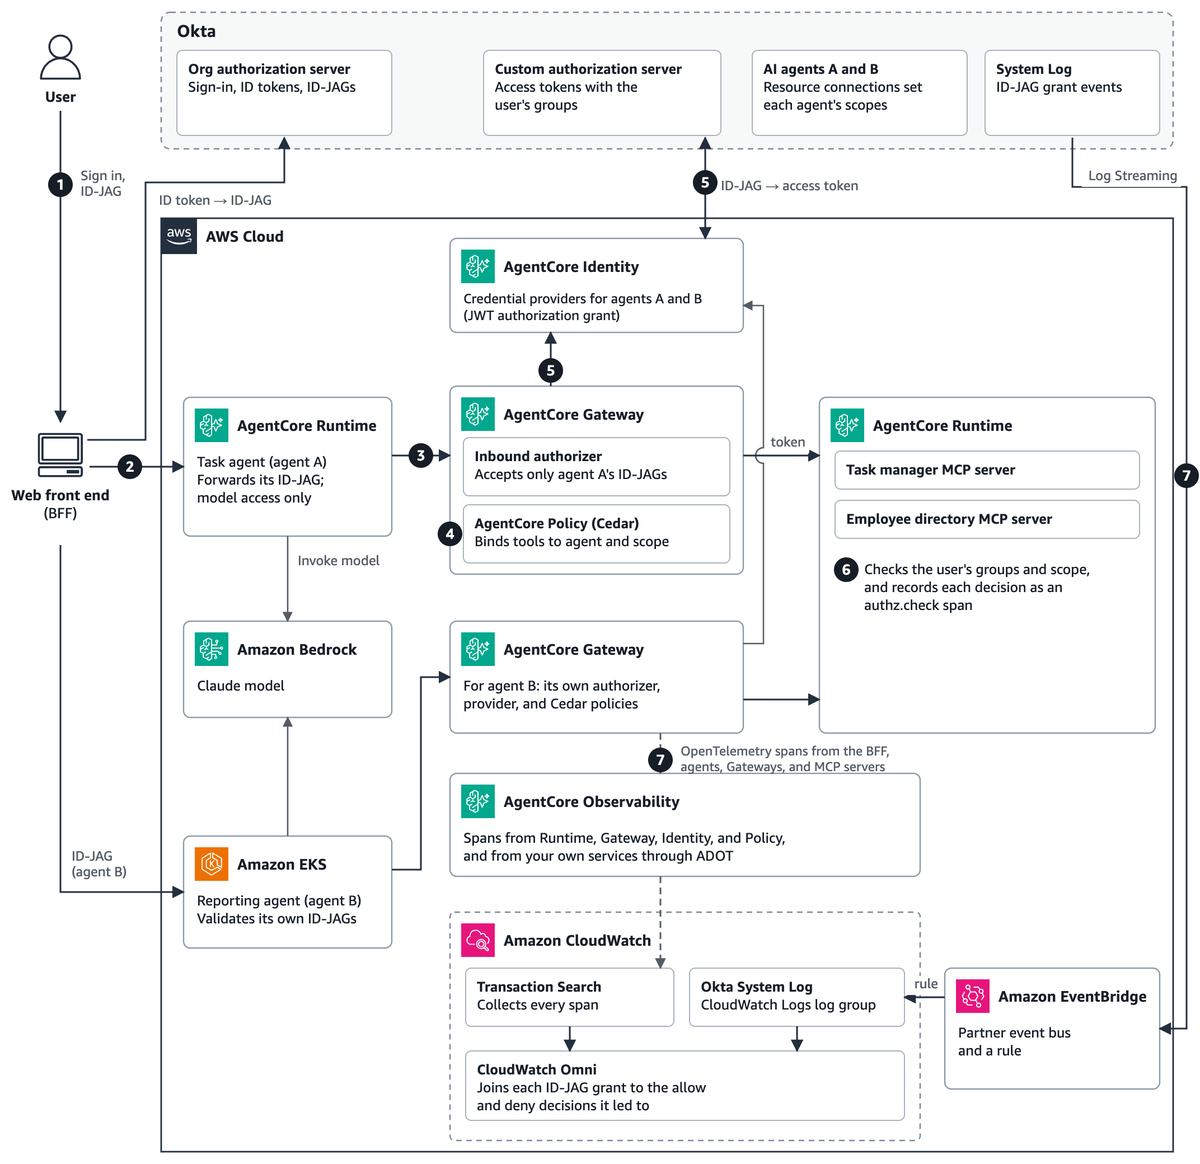
前回の構成では、エージェントが各ツールの場所を直接呼び出していました。エージェントの数とツールの数を掛けた分だけ、つなぎ方を用意する必要があります。
ツールが増えるたびに、そのツールを使うすべてのエージェントを直すことにもなります。今回は、エージェントは1つのGatewayにだけ話しかけ、Gatewayが宛先を決めます。
Gatewayは、Okta側が発行した認可の許可証(ID-JAG:ログインユーザーの代わりに動くことを示す許可証)を受け取ります。許可証は、Oktaに登録された決まったエージェントからのものだけを通します。そのうえで、Gatewayが各ツール用の権限を取りに行きます。
ツールを使えるかどうかは、Cedar(許可のルールを書くための言語)で書いたポリシーで決まります。判定はツールを呼び出す前に行われ、初期設定は「全部拒否」です。ルールに書いていない操作は、そもそも通りません。
資料では、読み取り用のツールに「xaa:read」、書き込み用のツールに「xaa:write」の権限を求めています。ルールの書き方にも注意点があります。権限は空白で区切られた1語として完全一致で判定されます。
そのため「xaa:write-admin」は「xaa:write」には一致しません。資料では、ポリシーを作ったら有効(ACTIVE)になったかを確かめるよう勧めています。失敗したままだと、Gatewayがすべての呼び出しを拒否します。
エージェントの処理の流れは、資料によると次のとおりです。
もう1つのエージェントは、Amazon EKS(Kubernetesという実行環境)の上で動かします。Gatewayの仕組みは、エージェントがどこで動いていても同じように使えることを示すためのものです。このエージェントには読み取り権限(xaa:read)だけを与えています。
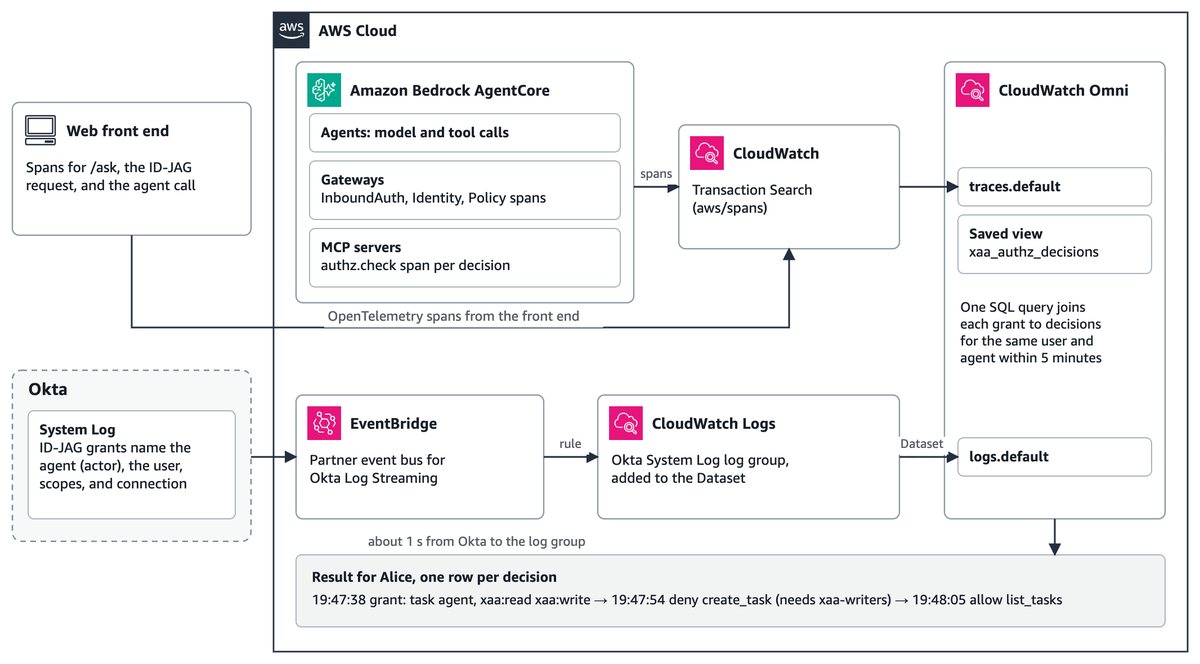
判断の記録は、AgentCore Observability(動作の記録を集める仕組み)とCloudWatch(AWSのログ監視サービス)に集められます。ツール側のauthz.checkは、ユーザーのグループ、エージェント、判定、理由を記録します。
Cedarのポリシーは、ツールごとの判定を出します。Oktaの監査ログ(System Log)は、AWSでは出力できません。そのため、Okta Log StreamingでCloudWatchへ流す設定を別に行います。
料金は2つに分けて見てください。Amazon EKSは、クラスターを管理する部分(コントロールプレーン)が1時間あたり0.10ドルです。ノードや管理手数料は別です(AWS公式の料金ページ、11/7確認)。
AgentCoreの機能は、使った分だけ払う従量課金です(AWS公式の料金ページ、11/7確認)。追加の作業は約90分の見込みと書かれています。
前回の構成で作った設定は、Okta、認証情報のプロバイダー、MCPサーバーともにそのまま使えます。エージェントの実行ロールからは、トークン交換と秘密情報の権限を外します。
権限を持つのはGatewayの側になるため、エージェント側に残る権限は減ります。
発表内容をもとにした一般的な情報です。導入や契約の判断は、公式情報を確かめたうえでご自身で行ってください。
本番前に、公式のサンプルコードを試し、セキュリティ担当と確認するとよいでしょう。
11/7時点の判定。発表内容をもとにAIで判定しています。最新の提供状況は公式情報をご確認ください。
 同じ話題の記事一部提供Supabase、
前日に出た記事から大きな発表を選び、1本2行でまとめてメールで届けます。無料・いつでも解除できます。
主要企業の大きな発表だけ、1日4回まで。夜22時〜朝7時は鳴らしません。いつでも解除できます。
本記事は公式発表の文章をもとにAIが要約・解説して自動生成したものです。誤りが含まれる可能性があるため、正確な仕様・料金は公式発表をご確認ください。元記事を読む制作方法と事実確認の手順は編集方針をご覧ください。誤りのご指摘はお問い合わせから受け付けています。
画像:AWS(公式発表より)