Google for Developersは、ソフトウェア開発における依存関係解決(Dependency Resolution)の挙動をテーマにした技術パズルを公開しました。一見すると個々のパッケージ間では互換性があるように見えながら、3つのパッケージを同時に導入した瞬間に論理的破綻をきたすという、実務で遭遇しやすい不整合(コンフリクト)の罠を解説しています。本記事では、このパズルの詳細な論理構造と、実際のパッケージマネージャーにおける解決手法について深く掘り下げます。
何が発表されたのか
Google for Developersは2026年8月3日、公式YouTubeチャンネルにおいて、ソフトウェア開発者を対象とした依存関係解決(Dependency Resolution)に関する技術パズルを公開しました。登壇者のジャスミン・ロバーツ(Jasmyne Roberts)氏は、一見すると個別には互換性があるように見える3つのパッケージが、1つのアプリケーションに同時に導入された際に、依存関係の解決に失敗する論理的な罠を提示しました。
このパズルは、特定のプログラミング言語の知識を必要とせず、純粋な論理的思考のみで解くことができるように設計されています。開発者がローカル環境でのテスト時には気づきにくく、本番環境や統合ビルドの段階で突如として表面化する「推移的依存関係(Transitive Dependencies)」の不整合問題について、視覚的なスライドを用いて分かりやすく解説しています。
発表された機能・アップデートの全容
動画内で提示されたパズルの具体的な設定と、その背後にある論理的構造について、スライドの記述に沿って詳細に解説します。
アプリケーションが要求する3つの主要パッケージ
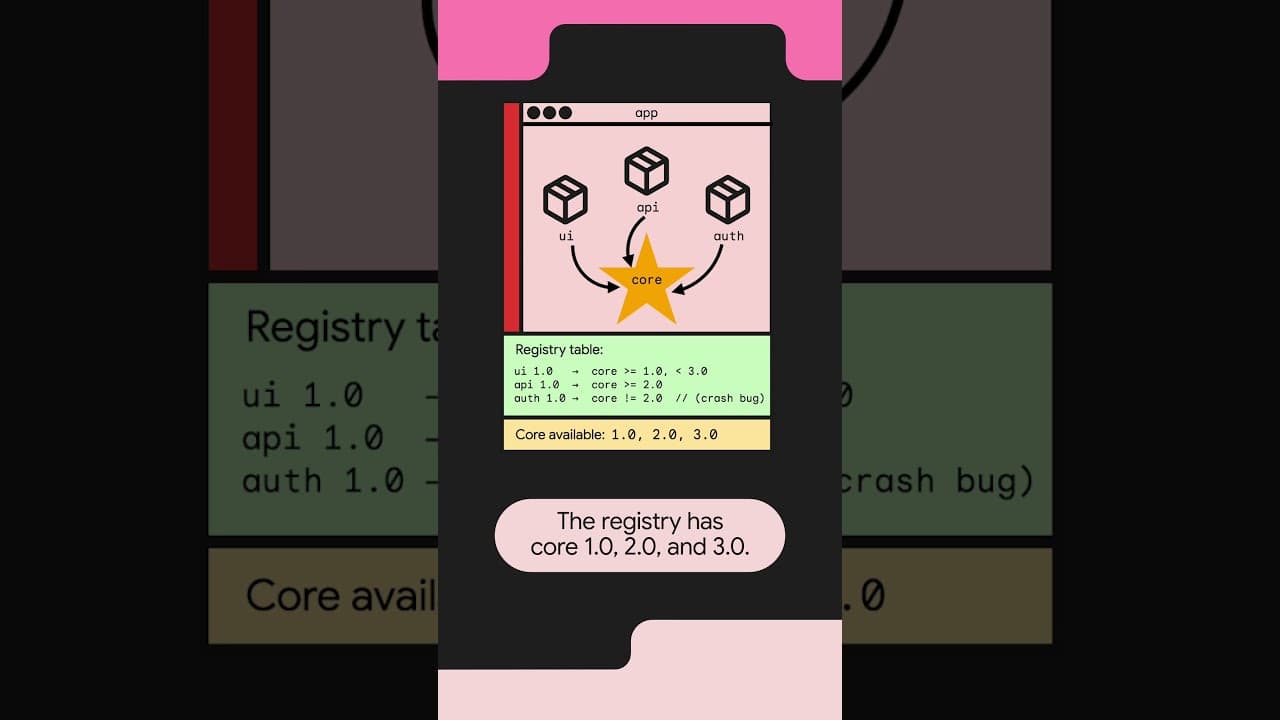
開発中のアプリケーション(app)は、以下の3つのパッケージを直接の依存関係として必要としています。
- ui(バージョン 1.0 以上)
- api(バージョン 1.0 以上)
- auth(バージョン 1.0 以上)
これら3つのパッケージは、それぞれレジストリ上にバージョン 1.0 が1つだけ存在しているため、アプリケーションへの直接のインストール自体は問題なく完了します。しかし、これら3つのパッケージはすべて、共通の依存パッケージである「core」を要求しています。この「core」のバージョン選択を巡って、競合が発生することになります。
共有パッケージ「core」に対する三者三様のバージョン制約
各パッケージが要求する「core」へのバージョン制約は、レジストリテーブル(Registry table)において以下のように定義されています。
- ui 1.0 は、
core >= 1.0, < 3.0 を要求します。すなわち、バージョン 1.0 以上かつ 3.0 未満の範囲です。
- api 1.0 は、
core >= 2.0 を要求します。すなわち、バージョン 2.0 以上の範囲です。
- auth 1.0 は、
core != 2.0 を要求します。バージョン 2.0 には既知のクラッシュバグが存在するため、2.0 以外のバージョンを要求するという制約です。
レジストリに存在する「core」のバージョンと選択ルール
レジストリ上には、coreのバージョンとして 1.0、2.0、3.0 の3つが提供されています。このパズルを解くにあたり、以下の2つの絶対的なルールが定められています。
- 1パッケージにつき1つのバージョンのみインストール可能(One version per package)
- 条件を満たすもののうち、最新の有効なバージョンが勝利する(Newest valid version wins)
この条件のもとで、最終的にロックファイル(lockfile)に書き込まれるcoreのバージョンがどれになるかを考えます。
ペアで検証した際に見える「偽りの整合性」
ロバーツ氏は、このパズルの罠として「パッケージを2つずつ検証する」というアプローチを提案しています。実際に2つのペアで検証すると、すべての組み合わせで依存関係が正常に解決できるように見えます。
第一に、ui と api のペアを検証します。uiの制約(1.0以上3.0未満)とapiの制約(2.0以上)を満たす共通のバージョンは 2.0 のみです。ルールに従い、最新の有効なバージョンとして 2.0 が選ばれ、競合なく解決します。
第二に、api と auth のペアを検証します。apiの制約(2.0以上)とauthの制約(2.0以外)を満たす共通のバージョンは 3.0 です。ルールに従い、最新の有効なバージョンとして 3.0 が選ばれ、こちらも解決します。
第三に、ui と auth のペアを検証します。uiの制約(1.0以上3.0未満、すなわち1.0か2.0)とauthの制約(2.0以外)を満たす共通のバージョンは 1.0 です。最新の有効なバージョンとして 1.0 が選ばれ、解決します。
このように、どの2つのパッケージを組み合わせても、論理的に整合するcoreのバージョンが存在していることが分かります。
3つ揃った時の「矛盾」と解決不能なデッドロック
しかし、3つのパッケージ(ui、api、auth)を同時にインストールしようとすると、状況は一変します。3つの制約を同時に満たすcoreのバージョンをレジストリから探す必要があります。
- uiの要求:1.0 または 2.0
- apiの要求:2.0 または 3.0
- authの要求:1.0 または 3.0(2.0は除外)
これら3つの条件の「積集合(AND)」を取ると、共通するバージョンは存在しません。uiとapiの共通項は 2.0 ですが、authは 2.0 を拒否しています。apiとauthの共通項は 3.0 ですが、uiは 3.0 未満を求めているため拒否します。uiとauthの共通項は 1.0 ですが、apiは 2.0 以上を求めているため拒否します。
したがって、3つのパッケージを同時に導入した場合、ルールである「1パッケージにつき1つのバージョンのみインストール可能」を満たしつつ、すべての制約をクリアするcoreのバージョンは存在しないという結論に至ります。結果として、依存関係の解決は失敗(エラー)となります。
(編集部注:この現象は、グラフ理論における「彩色問題」や、論理学における「充足可能性問題(SAT)」の単純な変形です。個別テストでは合格するライブラリ群が、統合された瞬間にビルド不能になる典型例と言えます)
性能・ベンチマーク
動画で示された各パッケージの組み合わせと、その解決結果を以下の表に整理します。
| 組み合わせ |
uiの制約 |
apiの制約 |
authの制約 |
解決可能なcoreのバージョン |
最終決定バージョン(ルール2適用) |
判定結果 |
| ui & api |
1.0, 2.0 |
2.0, 3.0 |
(対象外) |
2.0 |
2.0 |
成功 |
| api & auth |
(対象外) |
2.0, 3.0 |
1.0, 3.0 |
3.0 |
3.0 |
成功 |
| ui & auth |
1.0, 2.0 |
(対象外) |
1.0, 3.0 |
1.0 |
1.0 |
成功 |
| ui & api & auth |
1.0, 2.0 |
2.0, 3.0 |
1.0, 3.0 |
なし(空集合) |
なし |
失敗(ビルドエラー) |
(編集部注:動画内では、特定のパッケージマネージャーの実測ベンチマーク数値の提示はありません。ただし、この論理的な破綻は、アルゴリズムの処理能力に関わらず、数学的に解決不可能であることを示しています)
競合サービスとの比較
(編集部注:実際の開発環境において、各言語のパッケージマネージャーがこの「解決不能な競合」に直面した際、どのような挙動を示すかを比較・分析します。これは開発者が実務で最も直面する技術的差分です)
| パッケージマネージャー |
言語・環境 |
解決アルゴリズムの特徴 |
今回のパズルに対する挙動 |
メリット |
デメリット |
| npm / Yarn (v1) |
Node.js |
デュプリケーション(重複許容)とフラット化 |
ui用にcore 1.0(または2.0)をネストし、api用にcore 3.0をネストして、ビルドを無理やり通します。 |
ビルドが失敗せず、アプリが起動します。 |
実行時に予期せぬ挙動や、2種類のcoreがメモリ上に共存する問題が発生します。 |
| pnpm / Yarn (Berry) |
Node.js |
厳格なピア依存(Peer Dependencies)検証 |
依存関係の不整合を検知し、インストール時にエラーを出力して処理を中断します。 |
実行時のバグを未然に防ぐことができます。 |
エラー解決のために開発者が手動で解を模索する必要があります。 |
| Cargo |
Rust |
セマンティックバージョニングに基づく複数バージョン共存 |
core 1.0系と3.0系を別物としてビルドし、バイナリに両方を埋め込みます。 |
依存関係の競合によるビルドエラーがほぼ発生しません。 |
バイナリサイズが肥大化し、型互換性の問題が生じることがあります。 |
| Go modules |
Go |
Minimal Version Selection (MVS) |
許容される「最小の」最新バージョンを選択しようと試みますが、制約違反でエラーになります。 |
決定論的で、再現性の高いビルドが保証されます。 |
柔軟性に欠け、ライブラリのアップデートを強制される頻度が高くなります。 |
料金・提供プラン
本動画で解説されている内容は、ソフトウェアエンジニアリングにおける一般的なアルゴリズムと論理学の概念に基づいています。特定の有償サービスやツールの宣伝ではないため、料金や提供プランの概念はありません。どなたでも無料で視聴し、学習教材として活用することができます。
日本から使う方法
この依存関係解決の挙動を、日本の開発環境で実際に手元で再現し、検証するための具体的な手順を解説します。(編集部注:Node.js環境を前提とした再現手順です)
- 検証用ディレクトリの作成
ターミナルを開き、空のディレクトリを作成して移動します。
mkdir dependency-challenge && cd dependency-challenge
- ダミーパッケージの作成
ローカルに
core、ui、api、auth のダミーパッケージをフォルダ分けして作成し、それぞれの package.json に動画通りのバージョン制約を記述します。
- パッケージマネージャーによるインストールの実行
npm install、yarn install、または pnpm install をそれぞれ実行し、生成される package-lock.json や yarn.lock の中身をテキストエディタで確認します。
- 挙動の比較
npmが依存関係をネストして解決したか、あるいはpnpmがエラーを出して停止したかを観察することで、パッケージマネージャーごとの思想の違いを体感できます。
誰にどう効くのか
エンジニア(開発者)
ライブラリの選定時やアップデート時に発生する「謎のビルドエラー」の原因を、論理的に突き止める能力が養われます。ペアテストだけでは不十分であり、システム全体での依存関係ツリーの検証が必要であるという認識を持つことができます。
プロジェクトマネージャー / テックリード
プロジェクト初期における技術選定において、パッケージマネージャーの挙動(重複を許容するnpmか、厳格なpnpmか)がもたらす長期的なメンテナンスコストの違いを理解し、適切なアーキテクチャ設計を行う判断材料になります。
セキュリティ・QA担当者
「脆弱性が見つかったため依存パッケージのバージョンを特定のもの(例:2.0以外)に固定したい」という要件が発生した際、それが他のライブラリと競合してビルドを破壊するリスクを、事前に予測・シミュレーションできるようになります。
まとめ
本動画は、個々のパーツが正常であっても、全体を統合した瞬間に破綻する「システムの複雑性」を、シンプルな3つのパッケージのパズルで表現した優れた教材です。依存関係解決の失敗は、コードの書き手ではなく、システムの構造が生み出す問題であることを理解することが重要です。読者の皆様も、まずは手元のプロジェクトのロックファイルを覗き、意図しない重複や古いバージョンが紛れ込んでいないか確認することをお勧めします。