ホーム / AI・テクノロジー / OpenAI OpenAI 2026/10/09
ソフォス、Daybreak 」で サイバーセキュリティ大手のソフォス(Sophos)は、OpenAIが提供する先進的な共同開発プログラム「OpenAI Daybreak」を採用しました。自社のセキュリティドメイン知識と最先端のAI技術を融合させ、自律的に脅威を調査・対応するAIエージェントを構築しました。これにより、同社のMDR(Managed Detection and Response)サービスにおける平均脅威対応時間を、従来の38分からわずか89秒へと、約96%も削減することに成功しました。
AI解析: gemini-3.5-flash 本ページはプロモーションを含みます
元動画: How Sophos cuts threat response time by 96% with OpenAI Daybreak
3秒でわかる要点 1 ソフォスはOpenAI Daybreakを採用し、脅威への平均対応時間を38分から89秒へ96%削減しました2 自律型エージェントが「Plan-Execute-Observe」ループを回し、調査プロセスを自動化します3 セキュリティ業務に特化してセーフティガードレールを緩和し、高度なマルウェア解析を実現しましたこの記事の章立て 何が発表されたのか 発表された機能・アップデートの全容 性能・ベンチマーク 競合サービスとの比較 料金・提供プラン 日本から使う方法 誰にどう効くのか まとめ 何が発表されたのか
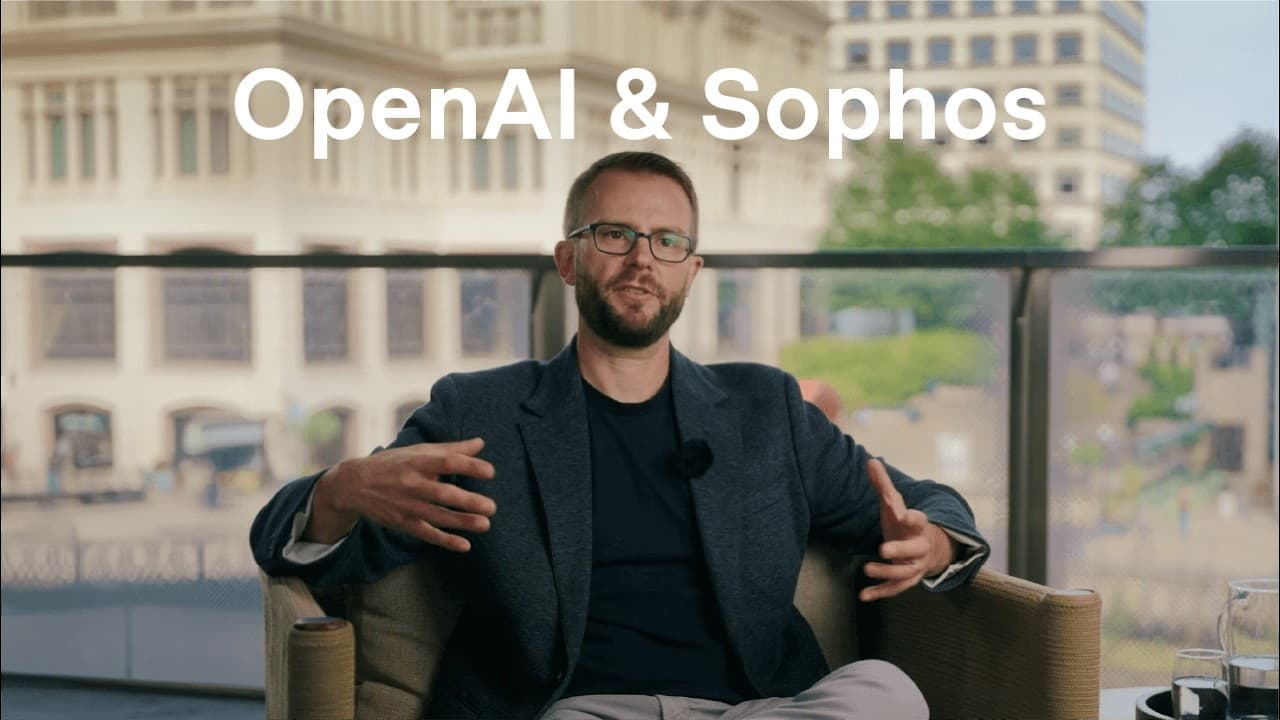
サイバーセキュリティ大手のソフォス(Sophos)は、OpenAIの共同開発支援プログラム「OpenAI Daybreak」を活用し、セキュリティ運用(SecOps)を劇的に高速化する自律型AIエージェントを開発、実戦投入しました。同社の最高技術責任者(CTO)であるジョン・ピーターソン(John Peterson)氏が、その具体的な成果を公表しました。
本発表は、単なる研究段階の技術検証ではなく、ソフォスが提供するマネージド検出・対応(MDR)サービスにおいて、実際の顧客保護のためにすでに稼働している実運用段階の事例です。高度なサイバー脅威に対する平均対応時間を、従来の「38分」から「89秒」へと短縮し、約96%の削減を達成したことが明かされました。
発表された機能・アップデートの全容
OpenAI Daybreakプログラムによるサイバーセキュリティの自動化
ソフォスが参画した「OpenAI Daybreak」は、最先端のAI技術を企業の個別課題に適応させるための共同開発プログラムです(編集部注:DaybreakはOpenAIが特定のパートナー企業と進める、高度なAIエージェント開発支援プロジェクトを指します)。ソフォスはこのプログラムを通じて、自社が長年蓄積してきたサイバーセキュリティ分野の深いドメイン知識と、OpenAIが持つ「フロンティア・インテリジェンス(最先端の知能)」を融合させました。これにより、従来は高度なスキルを持つセキュリティアナリストが手作業で行っていた脅威の検知、分析、初期対応のプロセスを、大規模かつ高速に自動化するシステムを構築しました。
Plan-Execute-Observeループによるエージェントの自律動作
ソフォスが開発したAIエージェントの革新性は、単に問い合わせに答えるだけでなく、自律的に思考して行動する「Plan(計画)- Execute(実行)- Observe(観察)」のループを実装している点にあります。セキュリティインシデントが発生した際、エージェントはまず顧客の環境コンテキスト、最新の脅威ランドスケープ情報、そして検知されたアラートやIOC(侵害指標:Indicator of Compromise)などの関連データをすべて収集します。これらの情報をOpenAIのプランニングモデルに投入し、最適な調査・対応計画(Plan)を策定します。その後、必要なコマンドの実行やログの解析を自動的に行い(Execute)、その結果がもたらす影響や新たな兆候を観察(Observe)して次のアクションに繋げます。この一連の自律的プロセスにより、人間のアナリストが介在する手間を最小限に抑えています。
ガードレールの緩和とセキュリティ特化型エージェントの開発
サイバーセキュリティの現場では、マルウェアのコード解析や攻撃手法のシミュレーションなど、一般的な生成AIの安全基準(セーフティガードレール)において「有害」と判定されやすいデータを日常的に扱います。通常のChatGPTなどの商用モデルでは、これらの解析を行おうとするとガードレールが作動し、処理が拒否される課題がありました。ソフォスは「OpenAI Daybreak」プログラムの枠組みを活用することで、セキュリティ業務に特化した「より制限の少ないガードレール」を備えたエージェントを設計しました。これにより、攻撃者の意図や悪意あるスクリプトの動作を、AIの手を止めることなく安全かつ詳細に分析することが可能になりました。
性能・ベンチマーク
ソフォスが公表した、AIエージェント導入前後のMDR組織における脅威対応時間の比較は以下の通りです。この劇的な短縮は、過去1年間にわたるエージェントの順次展開によって実証されました。
評価指標
導入前(18〜24ヶ月前)
導入後(現在)
改善率 / 出典
平均脅威対応時間(Response Time) 38分
89秒
約96%削減(動画内公表値)
取材班の見立てでは、この対応時間の劇的な短縮は、初期のログ収集や相関分析といった、人間が手作業で行うとどうしても時間がかかる「定型的かつ高負荷な作業」をAIエージェントが瞬時に終わらせていることに起因しています。これにより、人間のアナリストは最終的な判断と高度な意思決定にのみ集中できるようになります。
競合サービスとの比較
セキュリティ分野における生成AIの活用は、大手テック企業各社が注力している領域です。ソフォスとOpenAIの取り組みを、競合他社のソリューションと比較します(競合情報は編集部調べ)。
サービス・アプローチ
主な特徴
優位点
課題・懸念点
Sophos & OpenAI Daybreak 自律型エージェントによる「Plan-Execute-Observe」ループの実行。セキュリティ特化の緩和されたガードレール。
脅威対応時間を89秒まで短縮する圧倒的な速度。高度なマルウェアコードの直接解析が可能。
OpenAIのDaybreakプログラム自体が限定公開であり、一般企業が直接利用するハードルが高い。
Microsoft Security Copilot WindowsやAzure、Microsoft Defenderなどの自社エコシステムと密接に統合されたAIアシスタント。
Microsoft製品群とのシームレスな連携。自然言語による直感的なクエリ実行。
自律的な意思決定やアクションの自動実行よりも、人間のオペレーターの「支援」に重きを置く。
Google Gemini in Security Operations Chronicle(SIEM)やMandiantの脅威インテリジェンスと統合されたセキュリティAI。
世界最大級の脅威インテリジェンスを活用した、高度なコンテキスト分析。
既存のGoogle Cloudセキュリティ製品群を導入していることが前提となるケースが多い。
料金・提供プラン
動画内では、「OpenAI Daybreak」プログラム自体の具体的な契約料金や、ソフォスが提供するMDRサービスの価格改定についての言及はありませんでした。また、Daybreakは一般的な商用APIのように従量課金制で誰もが即座に利用できるものではなく、OpenAIが特定のエンタープライズパートナーと共同で研究開発を行うための特別プログラムという位置づけです(編集部注)。
ソフォスの顧客は、同社が提供する既存のMDRサービスを通じて、この超高速化されたAIエージェントによる保護の恩恵を受けることができます。
日本から使う方法
日本のユーザーや企業が、この最先端のセキュリティ自動化の恩恵を受けるための手順は以下の通りです。
ソフォスのMDRサービスを導入する :
ソフォス日本法人または国内の正規代理店を通じて、ソフォスのMDR(Managed Detection and Response)サービスを契約します。これにより、バックエンドで稼働するOpenAI Daybreak由来の高速な脅威対応システムによる恩恵を直接受けることができます。OpenAIのエンタープライズ窓口への問い合わせ :
もし自社でソフォスのように独自のセキュリティエージェントをOpenAIの技術を用いて開発したい場合、一般的なChatGPT Enterpriseの契約、またはOpenAIの法人向け窓口を通じて「Daybreak」プログラムや高度なカスタマイズプログラムへの参加可否を問い合わせる必要があります。注意点 :
セキュリティ特化型のガードレール緩和モデルは、悪用を避けるために極めて厳格な審査と信頼関係に基づいて提供されます。そのため、一般的な開発者が即座にAPI経由で利用することはできません。
誰にどう効くのか
セキュリティエンジニア・アナリストへの影響
従来、深夜や休日に発生する大量のアラート対応に追われていたセキュリティエンジニアにとって、対応時間が38分から89秒に短縮される意味は極めて大きいです。AIエージェントが初期の調査、コンテキストの整理、IOCの特定を完了した状態でインシデントを引き継げるため、エンジニアは「アラート疲れ」から解放され、より高度な脅威ハンティングに専念できます。
企画・マーケティング担当者への影響
ソフォスの営業・マーケティング部門、あるいは同社のパートナー企業にとって、「脅威対応時間96%削減」「89秒での対応」という具体的な数値は、競合他社に対する圧倒的な差別化要因になります。顧客に対して「AIを実用レベルで統合し、最も安全なMDRを提供している」という強力なメッセージを打ち出すことが可能になります。
経営層・CISO(最高情報セキュリティ責任者)への影響
企業の経営層にとって、ランサムウェアをはじめとするサイバー攻撃による事業停止リスクは最大の懸念事項です。ソフォスの超高速MDRを採用することで、万が一の侵害発生時にも、被害が拡大する前に「秒単位」で検知・隔離が行われるため、ビジネスの継続性を担保し、ブランド価値の毀損を防ぐことができます。
まとめ
ソフォスとOpenAIの協働は、生成AIが単なる「文章作成アシスタント」を超え、サイバーセキュリティの最前線で「自律的に行動するエージェント」として極めて高い実用性を持つことを証明しました。対応時間を38分から89秒へと短縮したこの実績は、今後のセキュリティ運用のあり方を根本から変えるマイルストーンとなります。読者の皆様におかれましては、自社のセキュリティ運用体制において、このようなAIエージェントの導入や、ソフォス製品をはじめとするAI統合型MDRの検討を今すぐ開始することをお勧めします。
動画のタイムテーブル 0:00 ソフォスCTOのジョン・ピーターソン氏による自己紹介と役割の提示 0:18 あらゆる規模の組織が直面するサイバー脅威の速度とMDRの重要性 0:40 ソフォスの専門知識とOpenAIの「フロンティア・インテリジェンス」の融合 0:54 セキュリティ運用(SecOps)のエンドツーエンド自動化への取り組み 0:59 AIエージェントが取り込む顧客コンテキストと脅威情報の詳細 1:08 「Plan-Execute-Observe」ループによる自律的な調査プロセスの解説 1:31 エージェント導入前後の平均応答時間の劇的な変化(38分から89秒へ) 1:46 OpenAI Daybreakプログラムがもたらす価値とガードレール緩和の意義 記事で紹介したツール
この機能を、いま自分の環境で試す 記事の内容は公式発表の要約です。実際の使い勝手は触ってみないと分かりません。多くは無料枠から始められます。
公式サイトで試す→ 提供: OpenAI
本記事は元動画の映像・音声をAIが解析して自動生成したものです。誤りが含まれる可能性があるため、正確な仕様・料金は公式発表をご確認ください。元動画を見る (解析モデル: gemini-3.5-flash)