要約版:専門用語を控えて説明しています
対象になる人
主に、CAMPFIREでプロジェクトやコミュニティを運営した人です。一部の支援者も対象です。
支援者では、PayPal決済やこんど払いを使った人、口座送金で返金を受け取った人が含まれます。条件ごとの期間は、本文の表で確認できます。
今できること
会社からのメールを確認してください。メールには「お問い合わせ番号」が書かれています。
不明な点は、専用窓口(0120-188-070、通話無料、10:00〜19:00、土日祝も受付)に聞けます。口座情報が含まれる人は、入出金に不審な動きがないか見ておくと安心です。
原因
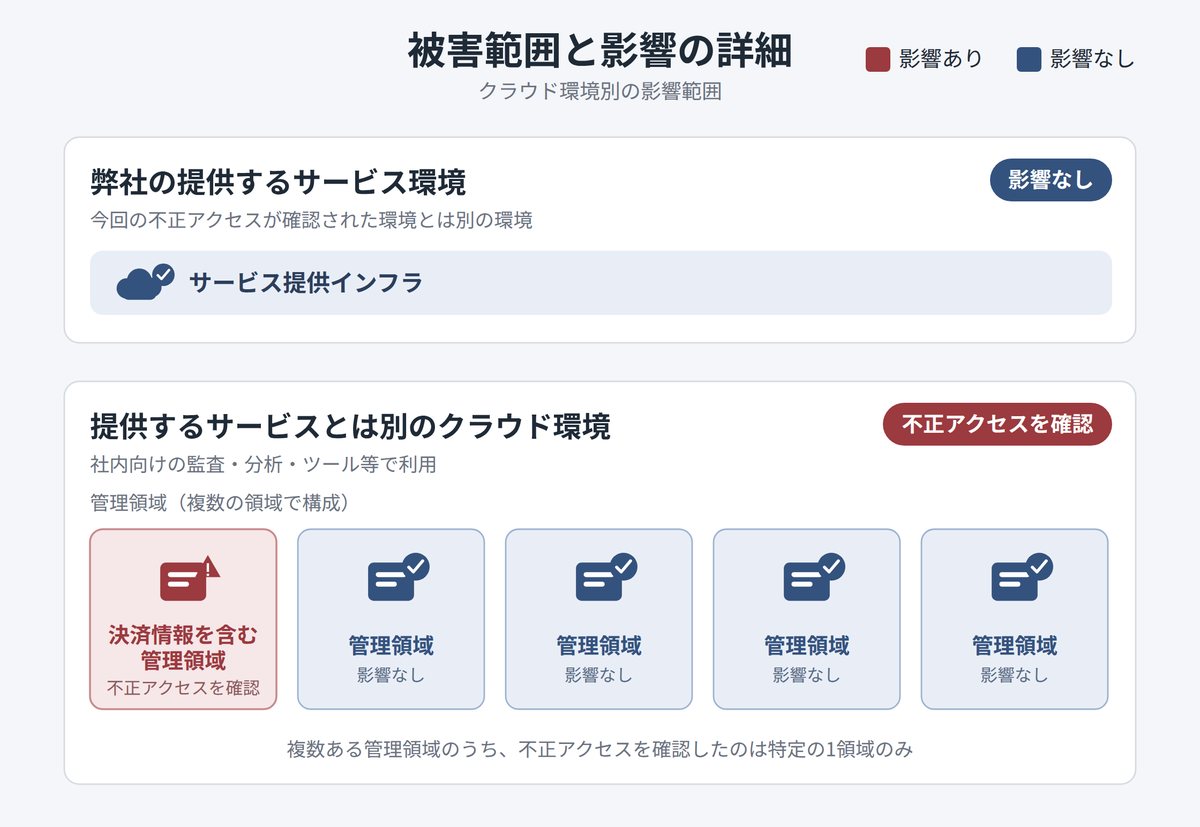
従業員のGitHub(プログラムの置き場)の認証情報が、個人用のサーバーに意図せず置かれ、第三者に使われました。そこから社内業務用のクラウドへ入られました。
サービス本体は別の環境で動いており、改ざんは確認されていないとしています。
対象には、CAMPFIREの一部のプロジェクトオーナー、コミュニティオーナー、一部の支援者などが含まれます。同社は、ログが取得されていない領域があるため、対象となる情報が閲覧された可能性を否定できないと判断しています。
CAMPFIREは、クラウドファンディング(インターネットで資金を募る仕組み)のサービスです。同社が6月2日に公表した調査結果(CAMPFIREの公式発表による)をもとに整理します。
 画像:CAMPFIRE(公式発表)
漏えいのおそれがある対象は重複を除き225,846件
外部専門機関と同社の調査で、漏えいのおそれがある情報の対象は次のとおりです。
重複を除いた対象は225,846件。クレジットカード情報は含まれていません。
表は記事の最初(要点の下)にあります
件数は4つの区分の合計ではありません。重複を除いた数が225,846件です。4月27日に公表した対象ユーザーの重複を除いた件数に変更はなく、集計の精査で一部の内訳が変わりました。
口座情報を含むものは、オーナーで53,869件、支援者で4,307件です。口座情報を含まないものは、オーナーで54,915件、支援者で113,703件です。いずれも、それぞれの区分の中での内訳です。
このほか、同社の開発業務に関わる人の氏名とメールアドレス413件も、閲覧可能な情報として確認されています。
 画像:CAMPFIRE(公式発表)
個別通知と専用窓口を確認
対象の人には、個別に通知しているとしています。メールに「お問い合わせ番号」が書かれていれば、問い合わせのときに伝えると案内がスムーズになるとしています。
専用窓口は次のとおりです。
- 窓口名:CAMPFIRE 個人情報お問い合わせ専用窓口
- 電話番号:0120-188-070(通話無料)
- 受付時間:10:00〜19:00(土日祝日を含む)
口座情報が含まれた人は、通帳や口座の入出金に身に覚えのない動きがないか、確認しておくと安心です。パスワードの変更などの具体的な呼びかけは、今回の発表にはありません。
個人情報を含む1件のデータが出力
5月30日に、外部専門機関のフォレンジック調査(痕跡を調べる調査)が完了しました。結果は次のとおりです。
- 特定のクラウド環境にあった認証情報とAPIキー(システム同士をつなぐ鍵)、個人情報を含まない一部のデータファイル、テーブル名と構成情報が、攻撃者に取得された
- 探索の過程で、個人情報を含む1件のデータがクエリ結果として出力された
- 個人情報を含むデータファイルが外部へ転送された痕跡は確認されず、攻撃は認証情報の取得が目的との見解が示された
サービスは、不正アクセスのあったクラウドとは別の環境で動いています。サービスの基盤が不正に使われたり改ざんされたりした形跡は、確認されていません。
GitHub認証情報の流出からクラウドに侵入
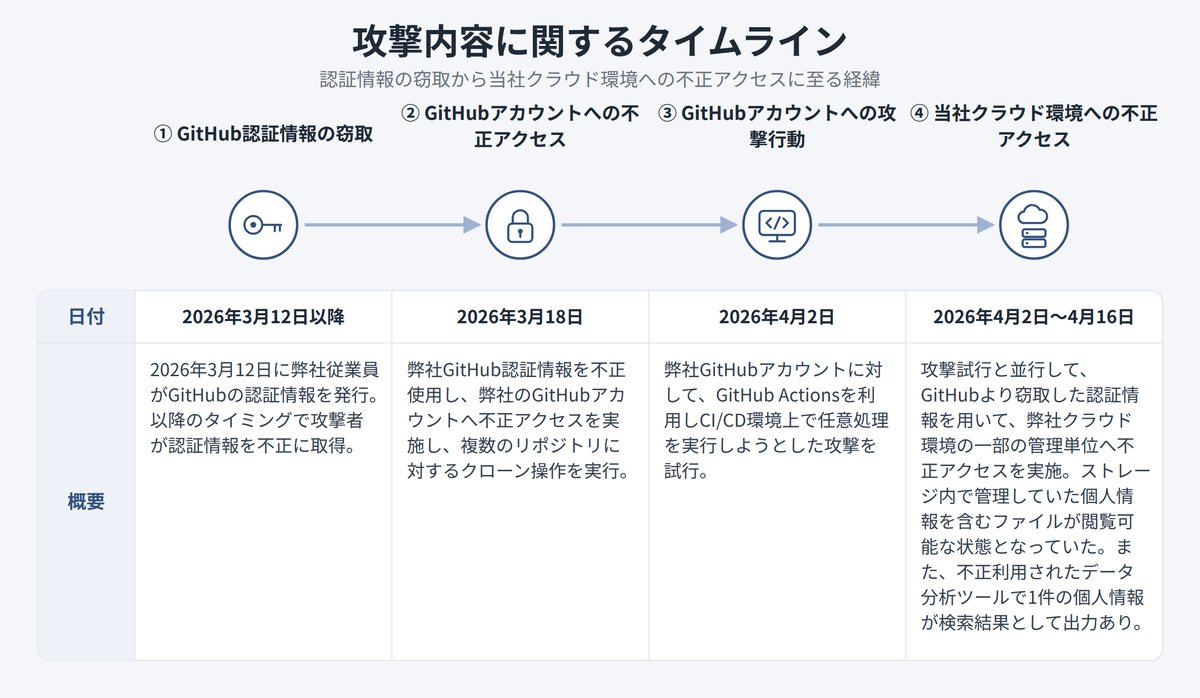
発端は、従業員が発行したGitHubの認証情報でした。従業員が個人開発で使っていたサーバーに意図せずアップロードされ、第三者に悪用されました。
攻撃者はGitHub上で閲覧できた情報から、社内業務用クラウドに関連する認証情報を探して取得し、管理領域の一部に不正アクセスしたと同社は判断しています。認証情報の管理と権限設計の仕組みや運用ルールが十分でなかったとも認めています。
- 4月3日未明:GitHubの一部リポジトリで不審な操作を検知。同日に第一報を公表
- 4月14日:GitHubリポジトリで閲覧可能な情報の特定が完了。個人情報保護委員会へ報告し、第二報を公表
- 4月20日:社内業務用クラウドへの不正アクセスを検知。アカウントなどを停止
- 4月22日〜27日:第三報から第五報を公表
- 4月28日:専用窓口を設置
サイソクの見方:自分の利用歴を照らし合わせる
対象は、2026年4月9日までのオーナー利用や、PayPal決済・こんど払い・口座送金での返金の期間など、利用歴で区切られています。支援したことがある人は、表にある決済や返金の条件を確認してください。
確認の目安は次のとおりです。
- 個別連絡のメールが届いた人は、内容を確認し、問い合わせの際はメール内の「お問い合わせ番号」を伝える
- 表の条件に当てはまるか分からない人は、専用窓口に問い合わせる
- 口座情報が含まれる人は、入出金に身に覚えのない動きがないか確認する
判断ガイド対象か迷ったときの確認先1つの迷いに、状況ごとのおすすめと理由開く閉じる
判断ガイド
対象か迷ったときの確認先
状況ごとのおすすめと理由です。どれを選ぶかは、ご自身の状況で決めてください。
自分が対象か窓口に確認したほうがいい?
- 状況
- 個別連絡のメールを受け取った
- おすすめ
- メールの案内に従い、必要なら窓口へ
- 理由
- 対象となるお客様には個別に通知されています。問い合わせる際、メール内の「お問い合わせ番号」を伝えると、よりスムーズな案内が可能です。
- 出どころ
- 出典・campfire.co.jp
- 状況
- 利用条件に当てはまりそうだが連絡がない
- おすすめ
- 専用窓口で確認する
- 理由
- 対象者には個別通知が行われており、専用窓口は本件についての質問や確認に応じるために設置されています。問い合わせ番号がある場合は伝えると案内がスムーズです。
- 出どころ
- 出典・campfire.co.jp
不安Q&A
情報は見られた?カードやサービスは?
Q対象の個人情報は、実際に攻撃者に見られたの?▾
調査では、個人情報を含む1件のデータがクエリ結果として出力されました。一方、個人情報を含むファイルが外部へ転送された痕跡は確認されていません。ログが取れていない領域があり、閲覧された可能性は否定できないとしています。
出典・campfire.co.jp今できること個別連絡のメールが届いている場合は、お問い合わせ番号を控えて専用窓口に確認してください。
Qクレジットカード情報も今回の漏えい対象に含まれる?▾
CAMPFIREの発表では、今回漏えいのおそれがある情報にクレジットカード情報は含まれていません。対象として挙げられているのは、氏名、住所、電話番号、メールアドレス、口座情報などです。
出典・campfire.co.jp今できることカード明細に身に覚えのない支払いがあれば、クレジットカード会社に相談してください。
一般的な注意・npa.go.jp
QCAMPFIREのサービス自体も不正利用や改ざんをされたの?▾
発表によると、不正アクセスが確認された社内業務用クラウドとサービスの運用環境は別です。サービス提供基盤への不正利用や改ざんは確認されていない一方、社内業務用クラウドの一部管理領域では不正アクセスが確認されました。
出典・campfire.co.jp今できることサービスの利用について確認したいことがあれば、個別連絡の番号を用意して専用窓口に問い合わせてください。
QCAMPFIREの不正アクセスで、クレジットカード情報は漏れましたか?▾
漏えいのおそれがある情報にクレジットカード情報は含まれないと、同社は説明しています。対象は氏名、住所、電話番号、メールアドレス、口座情報などです。
QCAMPFIREの不正アクセスは、個人情報保護委員会に報告されていますか?▾
同社は4月14日に個人情報保護委員会へ報告し、4月24日に続報を提出したとしています。