要約版:専門用語を控えて説明しています
何が漏れたのか
漏れたのは、氏名、メールアドレス、性別、生年月日、年齢、会員IDです。人によって含まれる項目は異なります。
住所、電話番号、購入履歴は、漏えいが確認されていません。
届く連絡と注意点
対象の人には、準備ができ次第、メールで個別に連絡が届きます。会社がパスワードやカード情報の入力を頼むことはありません。
お名前や誕生日を書いたクーポン案内を装う、不審なメールが届く可能性があります。URLや添付ファイルは開かないでください。
わからないこと
プレイドが、ほかの情報についても調査を続けています。対象の情報や件数が変わった場合は、あらためて知らせるとしています。
対象は、Daytona Parkに会員登録している人のうち一部です。対象の人には、準備が整い次第、電子メールで個別に連絡されます。
Daytona Parkは、FREAK’S STOREの公式通販サイトとアプリです。運営するFREAK’Sは、お知らせやクーポンの表示、アプリ通知の配信に、プレイドの外部サービス「KARTE」を使っていました。
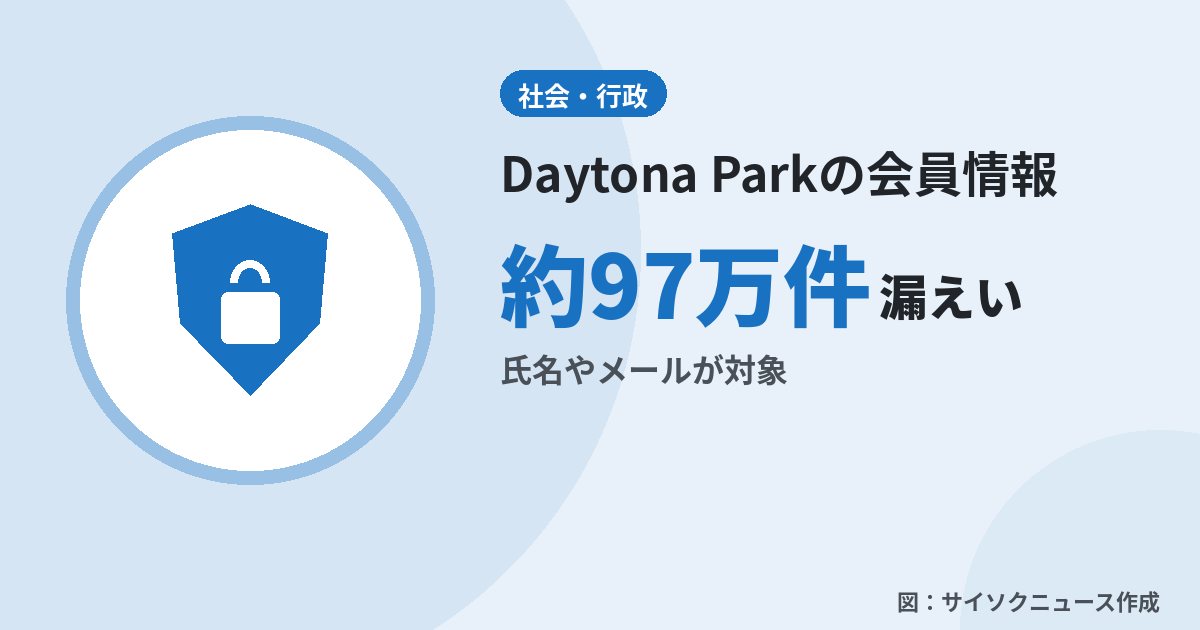
漏えいは約97万件 氏名やメールアドレスなど
FREAK’Sの11月17日の第一報によると、漏えいが確認された情報は次のとおりです。
表は記事の最初(要点の下)にあります
漏えいした情報に含まれる項目は、人によって異なります。プレイドは上記以外の情報についても調査を続けており、対象の情報や件数が変わる場合は、FREAK’Sが改めて知らせるとしています。
11月13日の不正アクセスと15日の連絡
11月13日、プレイドのシステムが外部から不正アクセスを受けました。同社は同日中にKARTEの全サービスを停止し、攻撃元からの通信の遮断などを終えました。
11月15日、プレイドからFREAK’Sに、会員情報の漏えいが確認されたと連絡がありました。プレイドは、遮断以降に新たな不正アクセスは確認されていないと公表しています。
子会社の「+PLUS MIRROR」でも149件が漏えい
FREAK’Sの子会社、株式会社Innovation Studioが提供していた「+PLUS MIRROR」でも、利用者情報149件の漏えいが確認されました。項目は氏名、メールアドレス、会員IDです。対象の人には、同社から個別に連絡されます。
不審メールのURLや添付ファイルを開かない
名前や誕生日を記載し、FREAK’SやFREAK’S STOREからのクーポン、キャンペーンの案内を装う不審なメールなどが届く可能性があります。心当たりのないメールなどを受け取った場合、FREAK’Sは次のように呼びかけています。
- 記載されたURLや添付ファイルを開かない
- 個人情報やパスワードを入力しない
- 金銭を支払わない
また、FREAK’Sからの連絡で、パスワードやクレジットカード情報の入力を求めることはありません。
パスワードの変更は現時点で求められていない
パスワードの漏えいは現時点で確認されておらず、FREAK’Sは変更を求める状況ではないとしています。状況が変わった場合は、改めて知らせるとしています。
判断ガイドパスワードを変更するか迷ったら1つの迷いに、状況ごとのおすすめと理由開く閉じる
判断ガイド
パスワードを変更するか迷ったら
状況ごとのおすすめと理由です。どれを選ぶかは、ご自身の状況で決めてください。
パスワードは今すぐ変更したほうがいい?
- 状況
- 不審なメールに入力していない
- おすすめ
- 急いで変更しなくてよい
- 理由
- 会社は現時点でパスワードの漏えいを確認しておらず、変更をお願いする状況ではないとしています。状況が変われば改めて知らせる方針です。
- 出どころ
- 出典・daytonajp.com
- 状況
- 不審なページに入力してしまった
- おすすめ
- 速やかに変更する
- 理由
- この漏えいではパスワードの漏えいは確認されていませんが、不審なページに入力した場合は別です。入力したIDやパスワードを使うすべてのサービスで変更するよう警察庁が案内しています。
- 出どころ
- 一般的な注意・npa.go.jp
不安Q&A
メールや漏えい情報への不安
Q名前や誕生日入りのメールは本物か見分けられる?▾
公式発表に答えが無いため、公的機関の一般的な注意から
警察庁によると、メールの送信元名称やメールアドレスは簡単になりすましが可能です。表示された送信元情報だけで真偽を判断するのは困難とされています。
一般的な注意・npa.go.jp今できること送信元の表示だけで本物と決めず、メール内のURLや添付ファイルは開かないでください。
出典・daytonajp.com
Qクレジットカード情報や住所も漏れたの?▾
第一報では、クレジットカード情報、住所、電話番号、購入履歴は、現時点で漏えいが確認されていない情報として挙げられています。調査中の情報や件数は、結果によって変わる場合があります。
出典・daytonajp.com今できること不審なメールでカード情報の入力や支払いを求められても応じず、URLや添付ファイルを開かないでください。
Q会社からの連絡がまだ届かないのは対象外だから?▾
対象の人には準備が整い次第、電子メールで個別に知らせるとしています。また、調査結果によって対象となる情報や件数が変わる場合は、改めて知らせる方針です。
出典・daytonajp.com今できることメールが届いていない場合も、対象や件数が変わる可能性を踏まえ、公式のお知らせの続報を確認してください。
Q不審なメールにパスワードを入力してしまったら?▾
公式発表に答えが無いため、公的機関の一般的な注意から
警察庁は、フィッシングサイトなどに普段使うIDやパスワードを入力した場合、その情報を使っているすべてのサービスで速やかに変更するよう案内しています。
一般的な注意・npa.go.jp今できること入力したIDやパスワードを使うサービスを確認し、それぞれのサービスで速やかに変更してください。
QYOSEMITE STRAPの通販を使った人も今回のDaytona Park漏えいの対象ですか?▾
別件です。YOSEMITE STRAP公式オンラインストアはオープンロジの不正アクセスの影響を受けた可能性があり、窓口はSMOKEY SUNDAYです(FREAK’S公式、11/18確認)。
Qオープンロジ経由の漏えいでカード番号は流出しましたか?▾
オープンロジはクレジットカード番号を保有しておらず、対象外とされています。可能性があるのは、届け先の氏名、住所、電話番号、メールアドレス、商品情報です(FREAK’S公式、11/18確認)。
対象者への個別メールは準備が整い次第
対象者には電子メールで個別に連絡されますが、送信日はまだ発表されていません。会員は不審なメールに注意し、個別の連絡や続報を確認してください。
プレイドは確認済みの項目以外の情報を調査中です。調査の結果、対象情報や件数が変わる場合は、改めて知らせるとしています。
問い合わせはDaytona Parkのフォームへ
問い合わせは、Daytona Parkのお問い合わせフォームで受け付けています。お問い合わせの種類は「個人情報漏洩について」を選んでください(FREAK’S公式のお知らせ、11/17)。
FREAK’Sは、KARTEと自社システムの連携に使う鍵にあたる情報の無効化を進めています。個人情報保護委員会など関係機関への報告も進めています。